
Webサービスに登録した情報は、サービス提供事業者への不正アクセスや設定ミスなどによって流出する可能性がある。実際のケースとして、2026年10月に各社から大規模な流出事例が相次いで発表されており、1社あたりで数百万~2000万件以上に上るケースもあった。
情報流出を完全に防ぐことは難しいため、個人でできる対策として、情報が流出しても被害を受けにくい利用方法を選んでおくことの重要性が増している。
本ユニットでは、これら3種類の情報について、日常的に行う事前対策と、流出が判明した際の事後対処を整理する。
情報の種類別・事前対策と事後対処の一覧
|
クレジットカード情報 |
パスワード |
その他の個人情報 |
|
|---|---|---|---|
|
事前対策 |
① 利用通知 |
⑧ パスワードの使い回し防止 |
⑫ 登録情報の最小化 |
|
事後対処 |
⑦ カードの再発行 |
⑩ ログイン履歴の確認 |
⑮ 変更可能な情報の変更 |
共通の事後対処:⑯ 事業者からの通知を保存する
クレジットカード情報の事前対策
① 利用通知を設定する
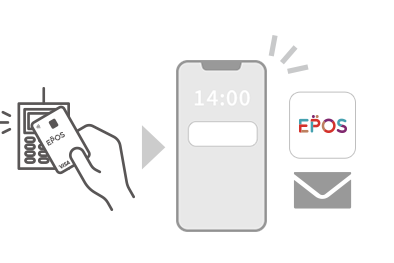
カード会社が提供する利用通知機能を有効にしておく。決済が発生した際にメールやアプリで通知を受け取ることで、身に覚えのない利用を早期に発見しやすくなる。
通知の対象やタイミングはカード会社によって異なる。少額決済も通知対象となるか確認しておく。
② 利用限度額を設定する
利用限度額を必要以上に高く設定しないことで、不正利用が発生した場合の被害額を抑えられる。
カード会社によってはできない可能性もあるが、設定可能なケースが多い。ただし、限度額を低くしても不正利用そのものを防げるわけではない。
③ カード情報をサービスに保存しない
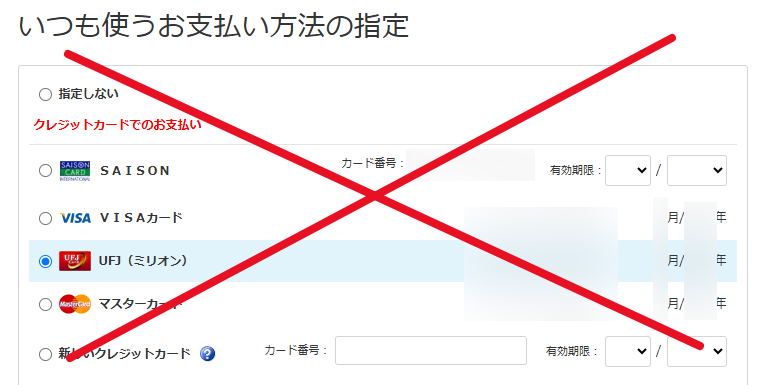
ECサイトなどでは、次回の決済を簡単にするため、カード情報をアカウントに保存できる機能を提供している。
保存を避ければ、そのサービスのアカウントが侵害された際に、保存済みの決済手段を悪用されるリスクを減らせる。
※保存しなければカード情報が一切残らないとは限らない。決済事業者側で情報が保持される場合や、決済処理の過程で情報が扱われる場合もある。
④ 一時的なカード番号を利用する
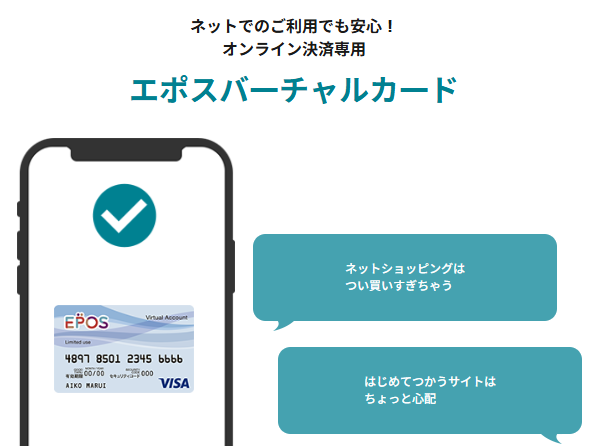
通常のカード番号とは異なる仮想カード番号や、一時的に利用する番号を発行できるカードもある。
⑤ 利用ロック機能を活用する
カード会社によっては、アプリなどからカードの利用を一時的に停止できる。
例:Vプリカのセキュリティロック
普段使用するとき以外ロックしておけば、カード情報が流出しても、不正決済を防げる可能性が高い。
ロックの対象がオンライン決済、実店舗、海外利用などのどこまで及ぶかは、カード会社ごとに確認する必要があるが、ロック解除の手間さえ許容するなら不正使用には非常に有効。
⑥ デビットカードを避ける
デビットカードは、原則として決済時に預金口座から代金が引き落とされる仕組みである。
不正利用に対する補償制度を備えるカードもあるが、不正利用された金額が即時に引き落とされ、返金まで資金を利用できなくなる。
このため、情報流出による資金拘束のリスクを避けたい場合は、クレジットカードを優先する。
クレジットカード情報の流出後の対処
⑦ カードの再発行
カード番号や有効期限、セキュリティコードなどが流出した場合は、カード会社に連絡して利用停止や再発行の必要性を確認する。
再発行によってカード番号を変更すれば、流出した番号による新たな不正利用は基本的に防げる。ただし、継続課金などではカード情報が自動更新される仕組みもあるため、再発行後も利用明細を確認する必要がある。
パスワードの事前対策
⑧ パスワードを使い回さない
必ず、Webサービスごとに異なるパスワードを設定する。
同じパスワードを複数のサービスで使っていると、1つのサービスから流出した認証情報を使って、別のサービスにも不正ログインされる可能性が高くなる。
サービスごとに異なるパスワードを使用すれば、流出による影響を原則として当該サービスに限定できる。
⑨ パスワードマネージャーを利用する
サービスごとに異なるパスワードを記憶するのは現実的ではないため、パスワードマネージャーで生成・保存・管理する。
パスワードだけでなく、秘密の質問に設定した架空の回答(後述)なども保存できる。
これにより、推測されにくい認証情報を使用しながら、利用者自身が回答を忘れるリスクも抑えられる。
パスワードの流出後の対処
⑩ ログイン履歴を確認する
サービスがログイン履歴や接続端末の情報を提供している場合は、不審なアクセスがないか確認する。
身に覚えのないログインがあれば、パスワード以外の情報が閲覧・変更された可能性を判断する手掛かりとなる。
ただし、履歴を確認できないサービスや、記録が不十分で判断材料にならないサービスもある。
ログの確認に意味がない場合は実施せず、パスワード変更などの必要な対応を優先する。また、履歴に異常が見つからなくても、不正アクセスがなかったとは断定できない。
⑪ パスワードを変更・サービスを解約する
パスワードの流出が判明した場合は、速やかに変更する。
可能であれば、既存のログインセッションや不審な端末の接続も無効化する。パスワード変更だけでは、すでに確立されたセッションが維持される場合があるためである。
今後利用する必要がないサービスについては、アカウントの削除・解約も選択肢に入れる。ただし、解約によって過去に保存された情報がすべて削除されるとは限らない。
その他の個人情報の事前対策
⑫ 登録情報を最小限にする
Webサービスに登録する情報は、利用に必要な範囲にとどめる。
任意項目である生年月日、住所、電話番号、勤務先などを登録しなければ、そのサービスから流出する情報の種類を減らせる。
⑬ SNSでの情報公開を控える
SNSやブログなどで公開した情報は、ほかの公開情報や流出データと照合される恐れがある。居住地域、勤務先、誕生日、家族構成などの断片的な情報でも、組み合わせることで個人を構成する要素になり、なりすましの精度を上げられてしまう。
単独では問題が小さく見える情報でも、複数の情報が結び付けられる点に注意が必要。
⑭ 秘密の質問に架空の回答を設定する
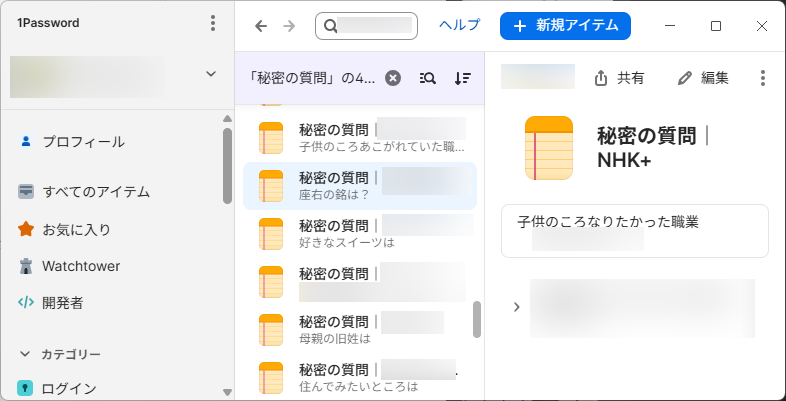
「母親の旧姓」「出生地」「初めて飼ったペットの名前」などの秘密の質問には、実際の個人情報と無関係な回答を設定する。
たとえば「母親の旧姓」という質問に対して、「メキシコ旅行」のような無関係の語句を回答として登録する。実際の個人情報を使わなければ、それが漏れても推測されるリスクを減らせる。
ただし、回答を忘れると本人確認やアカウント復旧に支障が生じるため、覚えていられないことを前提にパスワードマネージャーなどに記録しておく。
その他の個人情報の流出後の対処
⑮ 変更可能な情報を変更する
流出した情報のうち、変更可能なものは変更を検討する。
変更によってすでに流出した情報を回収できるわけではないが、今後の不正利用やなりすましのリスクを減らせる可能性はある。
情報流出後に共通して行う対処
⑯ 事業者からの通知を保存し、不正利用時の補償申請に備える
情報流出が発生した事業者から届いたメール、郵送物、公式発表などは保存しておく。
通知には、流出が判明した日時、対象となる情報、事業者の対応、問い合わせ先などが記載される場合がある。記載がなければほかの資料と合わせて保存したり、メモを書き入れておく。
補償の対象や条件は契約・制度によって異なり、資料を保存しているだけで補償が認められるわけではないが、不正利用や二次被害が発生した際に、経緯や当事者であることを確認する資料として役に立つ。